上海傲研企业管理咨询有限公司
Shanghai Aoyan Management Consulting Co., Ltd.
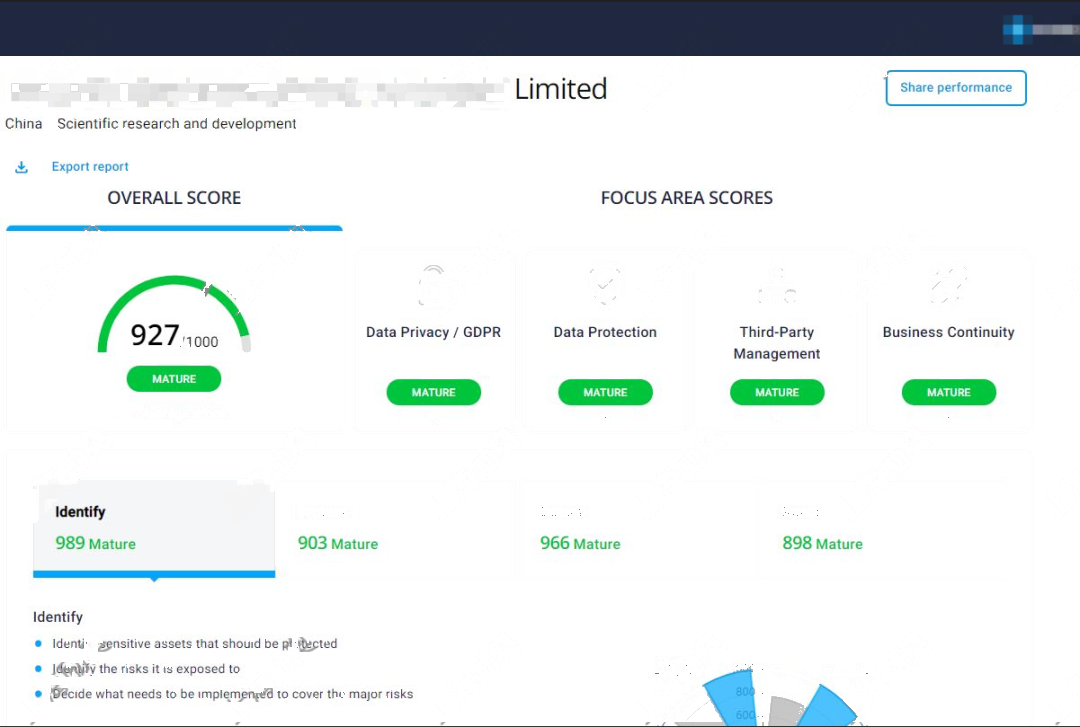
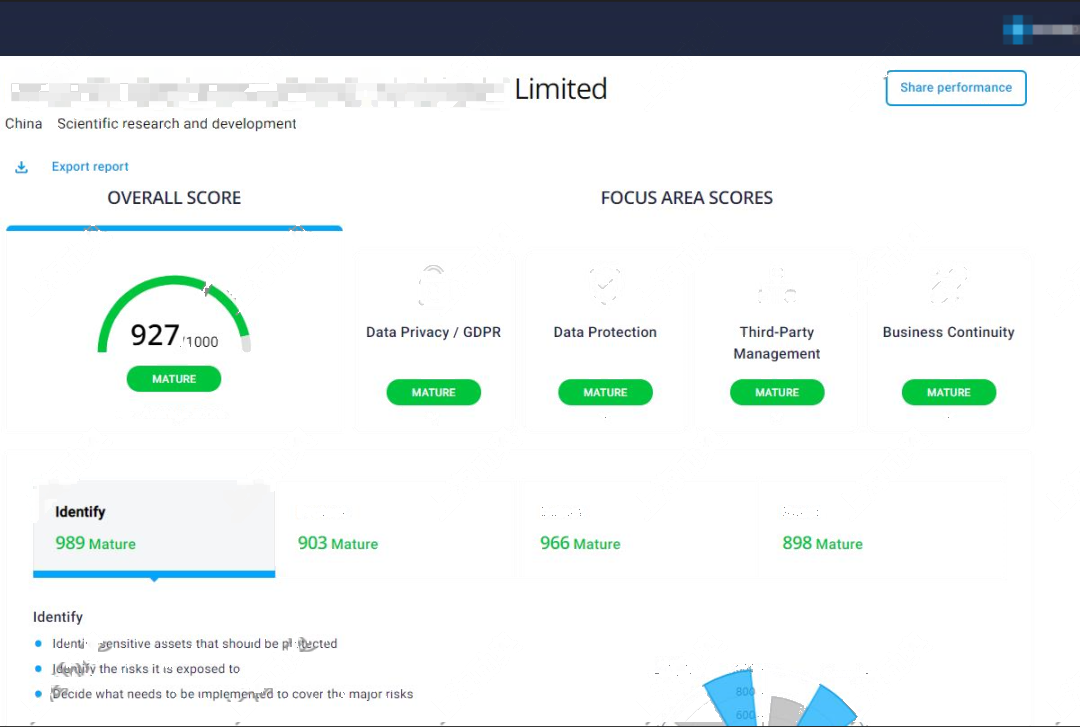
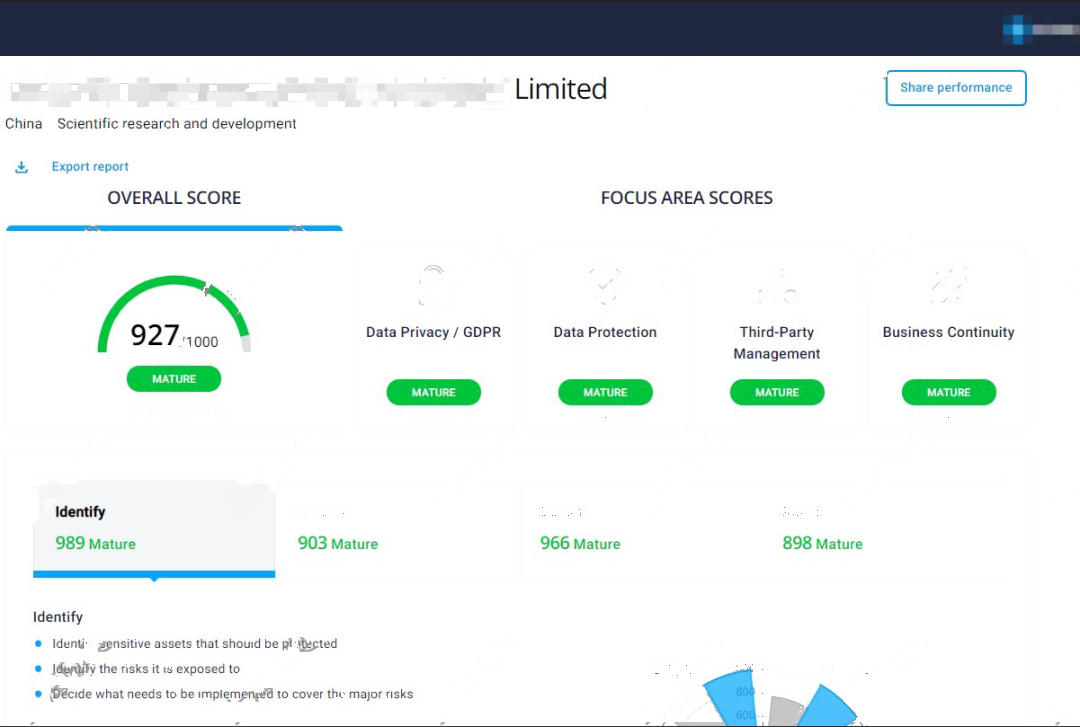
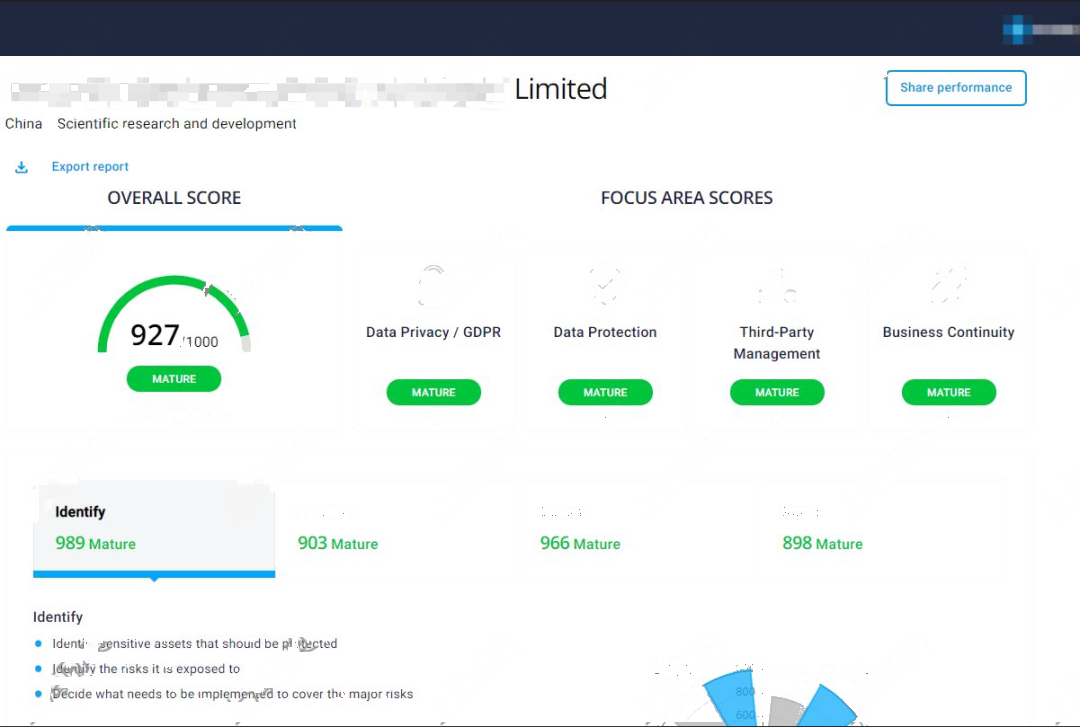
国际网络安全评估平台,帮助企业识别网络风险、提升信息安全成熟度。
CyberVadis 分步评估:
CyberVadis 评估流程,包括五个步骤
1. 注册:在线注册并提供一些关于贵公司的基本信息(需要 5 分钟)。
2. 资格问卷:填写一份关于贵公司实践的简短问卷,以便创建您的定制问卷。
3. 定制问卷:填写根据您的公司部门、规模定制的在线问卷,并上传所有要求的支持文件。
4.分析:CyberVadis 网络安全专家分析您的答案和支持文件。(4-6周)
5. 结果:将为您提供记分卡和详细的改进计划
Cybervadis辅导流程:
CyberVadis评估方法
CyberVadis评估方法分为 4 个部分,涵盖成熟、负责任的组织的所有网络安全活动 它们如下:
识别 - 合规、治理、资产管理、风险评估、人力资源、个人数据隐私
保护 - 访问管理、信息保护、网络管理和移动安全、项目和应用程序安全、基础设施安全、物理保护、第三方风险管理、意识和培训
检测 - 监控、检测过程、异常和事件
响应 - 事件管理、危机管理、改进
CyberVadis认证审计标准
目标:CyberVadis网络安全评级方法的目标是通过公司的政策、实施措施和结果来评估公司信息安全管理系统 (ISMS) 的成熟度。
审计:审计重点关注 20 个主题,涵盖 4 个功能的整个网络安全生命周期:识别、保护、检测、响应。
基于标准这 20 个主题或标准基于国际信息安全标准 ,例如标准 ISO 2700x、NIST 网络安全框架、ICS 网络安全、PCI DSS(支付卡行业数据安全标准)、GDPR。评估完成后,公司会收到一个标准化的记分卡,可以与其他合作伙伴、客户和买家共享,从而改进和加快评估过程。
网络安全审计由CyberVadis的网络安全专家团队 。 CyberVadis的分析师会考虑您对问卷的回答,但更重要的是您附上的文件。 分析的目标是评估贵公司 ISMS 的要素。
网络安全的基本要素以及CyberVadis与该主题的关系网络安全,也称为信息安全或 IT 安全,是保护公司的资产 (硬件、数据、场所、知识产权、人员)免遭滥用、盗窃、腐败、破坏以及他们提供的服务的中断或误导.在企业环境中,它是一个由不同组件组成的结构,例如技术、实践和流程,它们共同设计 用于保护公司的信息系统免受未经授权的访问和损坏 。CyberVadis 是一种风险管理工具 ,可帮助您清楚地了解公司的网络安全实践、优势和风险领域。 CyberVadis旨在 帮助公司成功改进其网络安全实践和绩效 。
CyberVadis奖章:表彰您的网络安全领导力
获得CyberVadis奖章,向世界展示您的网络安全实力和可靠性,并与客户、合作伙伴和利益相关者建立信任。
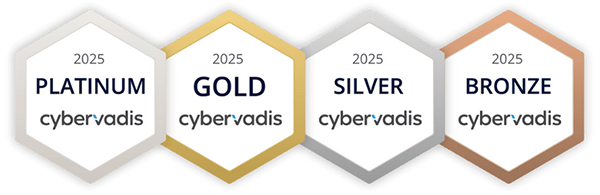
CyberVadis奖章意味着什么?获得CyberVadis奖章将立即提升贵公司的声誉,并为其提供竞争优势,向客户、合作伙伴和利益相关者展示您对网络安全的承诺。CyberVadis评估旨在衡量贵公司的网络安全成熟度,并为其打分,分数范围在0到1000分之间。完成评估并展现出强大网络安全态势的公司可获得CyberVadis奖章。
CyberVadis奖牌门槛自2025年1月1日起,将使用以下阈值来确定是否符合获得CyberVadis奖章的资格:
重要提示:得分低于700的公司没有资格获得CyberVadis奖章。
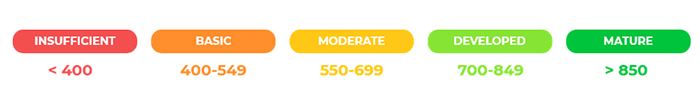
CyberVadis评分量表
CyberVadis评分量表提供了一种清晰透明的方式来衡量公司的网络安全绩效,使用以下评分级别:
| CyberVadis网络安全评估 CyberVadis 是由 EcoVadis 开发的网络安全解决方案 ; CyberVadis的解决方案基于经分析师验证的第三方风险评估 。 CyberVadis助力于全球企业管理第三方网络风险,目前全球110多个国家,70多个行业依靠CyberVadis加强他们的网络成熟度。 | 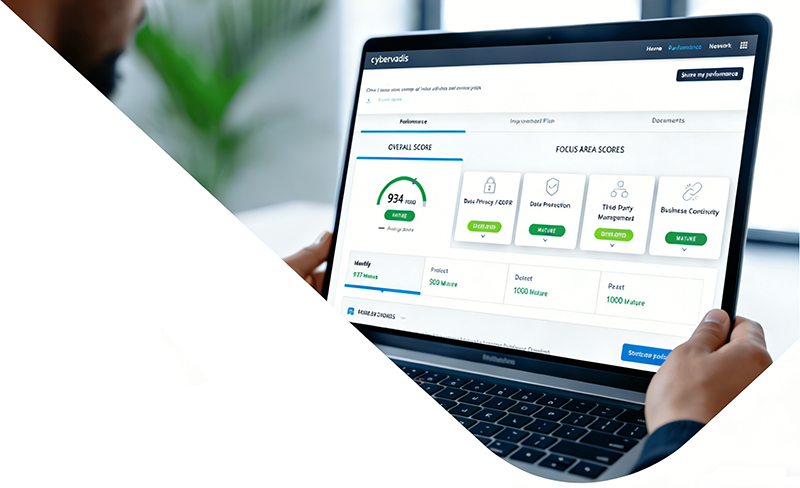 |